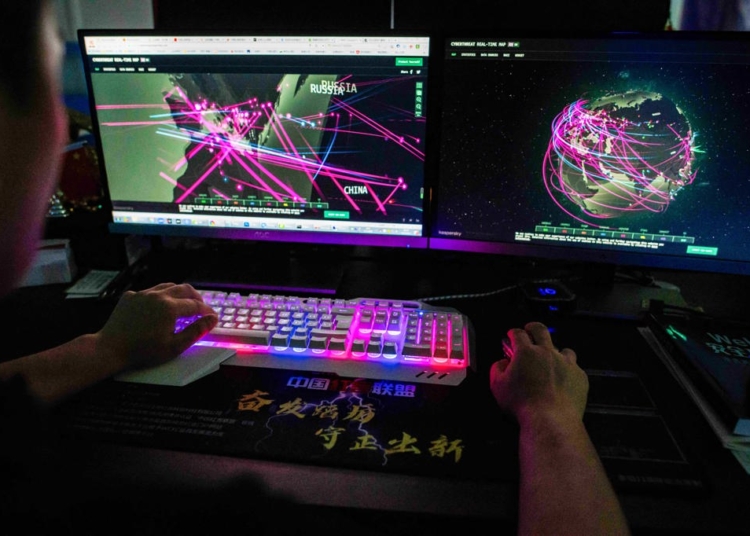
Американски и съюзнически агенции предупредиха, че хакери, подпомагани от изпълнител на китайския режим, са атакували организации по света, за да откраднат чувствителна информация
Министерството на правосъдието на САЩ и ФБР обявиха на 8 октомври, че са иззели седем интернет домейна, използвани от свързани с китайската държава хакери за атаки срещу критична инфраструктура и други компютърни мрежи в САЩ и в чужбина.
Изземванията бяха насочени срещу два хакерски инструмента, за които се твърди, че са били управлявани от киберструктури, работещи за Integrity Technology Group – пекинска компания за киберсигурност с договори с китайския режим.
Според Министерството на правосъдието инструментите са били използвани за откриване на слабости в сигурността, получаване на неразрешен достъп до компютърни мрежи и кражба на информация.
В съвместно предупреждение за киберсигурността, публикувано същия ден, американски и съюзнически агенции предупредиха, че свързани с китайския режим хакери, подпомагани от Integrity Tech, са съчетавали автоматизирано сканиране, големи мрежи от компрометирани устройства и целенасочени прониквания, за да откраднат чувствителна информация от организации по целия свят, включително оператори на критична инфраструктура в САЩ.
Федерален магистратски съдия в Пенсилвания одобри заповедта за изземване на 6 октомври, като разреши домейните да бъдат пренасочени към сървъри под контрола на ФБР.
Министерството на правосъдието не е обявило наказателни обвинения срещу Integrity Tech, нито е посочило конкретни обвиняеми във връзка с изземванията.
Операцията е второто публично прекъсване от страна на САЩ на хакерската инфраструктура на Integrity Tech за две години.
През септември 2024 г. ФБР демонтира мрежа от над 200 000 заразени свързани с интернет устройства, включително домашни рутери и камери, за които разследващите заявиха, че са били използвани за кибероперации.
Наскоро разсекретена декларация под клетва на ФБР обаче показва, че инструменти, свързани с Integrity Tech, са останали достъпни и след това.
Разследващите открили през март 2026 г. сървър, хостващ единия хакерски инструмент, и потвърдили, че през септември все още е била достъпна страница за вход към другия.
„КНР разчита на изпълнители и компании, които ѝ съдействат, за да разшири обхвата и мащаба на злонамерената си кибердейност“, заяви Брет Ледърман, заместник-директор на отдела за киберпрестъпления на ФБР, като имаше предвид Китайската народна република.
„Като разкриваме и възпрепятстваме тези посредници, затрудняваме КНР да атакува американски мрежи и инфраструктура.“
Американска електроенергийна компания и чуждестранни летища бяха атакувани
Според декларацията под клетва единият хакерски инструмент, наречен Microscan, е претърсвал компютърни мрежи за слабости, които хакерите по-късно биха могли да използват.
Разследващите установили сканираща дейност, засягаща електроенергийна компания в Южна Каролина, летища в Япония и Полша, многонационална неправителствена организация и тайвански компании от секторите на природния газ и електроенергията.
Сканирането не означава непременно, че хакерите са получили достъп до дадена мрежа. Съдебните документи не установяват, че е имало успешно проникване в електроенергийната компания, летищата или енергийните компании.
Разследващите обаче заявиха, че две тайвански университети са били успешно хакнати, след като мрежите им били сканирани.
Втори инструмент, FishHub, бил използван при целенасочени фишинг операции, предназначени да подмамят жертвите да отворят злонамерено съдържание.
След първоначално проникване той можел да достави допълнителен софтуер, който позволявал на хакерите да управляват компютрите дистанционно, да търсят файлове и да изпращат откраднатата информация към сървъри под техен контрол.
Министерството на правосъдието съобщи, че около 20 тайвански университета са потвърдени жертви на дейността на FishHub.
Пет от иззетите домейни са били използвани за разпространение на злонамерения софтуер.
Изпълнител на китайския режим
Министерството на финансите на САЩ наложи санкции на Integrity Tech през януари 2025 г. заради ролята ѝ в кибероперации, приписвани на спонсорирани от китайската държава хакери.
Тогава министерството заяви, че компанията има връзки с Министерството на държавната сигурност на Китай – основната гражданска разузнавателна служба на страната – и е предоставяла услуги на бюра за държавна и обществена сигурност.
Министерството посочи, че хакерите, работещи за Integrity Tech, са действали по указания на китайския режим.
Предупреждението от 8 октомври описва Integrity Tech като компания с търговска цел, чиито служители придобиват или разработват хакерски инструменти за употреба и продажба, предоставят инфраструктура в подкрепа на кибератаки и компрометират мрежи по целия свят.
Агенциите заявиха, че тези услуги допринасят за по-широка китайска киберекосистема, която се стреми да открадне чувствителна информация от жертви по света.
Integrity Tech се търгува публично на Шанхайската фондова борса с борсов код 688244.
В изявление от януари 2025 г. компанията отхвърли предишните твърдения на САЩ, като заяви, че нямат фактическа основа. Тя поддържа, че действа законно и няма дъщерни дружества, стопанска дейност или активи в САЩ.
The Epoch Times се обърна към Integrity Tech, ФБР и Министерството на правосъдието за коментар, но не получи отговори до публикуването на материала.
Запитана за изземванията по време на брифинг на 9 октомври, говорителката на китайското външно министерство Мао Нин заяви, че Пекин се противопоставя на хакерството и отхвърля това, което тя определи като политически мотивирана дезинформация.
Тя обвини Вашингтон в двойни стандарти и политическа манипулация, но не коментира пряко обвиненията срещу Integrity Tech.
Обединеното кралство също наложи санкции на Integrity Tech през декември 2025 г. заради предполагаемото ѝ участие в кибероперации, насочени срещу системи от британския публичен сектор.
Агенциите предупредиха за кражба на данни по целия свят
Съвместното предупреждение, издадено от ФБР, Агенцията за национална сигурност на САЩ, Агенцията за киберсигурност и сигурност на инфраструктурата и органи от още шест държави, идентифицира американски цели в държавните услуги, критичното производство, здравеопазването и информационните технологии.
Хакерите са атакували също американски правоохранителни агенции, образователни институции и религиозни организации, както и организации в Югоизточна Азия, Африка и други части на Северна Америка.
Агенциите описаха дейността като надхвърляща подкрепяната от Китай група за кибершпионаж Flax Typhoon и обхващаща операции, проследявани и под имената Ethereal Panda и Red Juliett, като предупредиха, че подобни обозначения не съответстват непременно на идентични групи или операции.
Предупреждението посочи, че хакерите са използвали съчетание от масово сканиране и целенасочени атаки, за да проникват в компютърни мрежи, да откраднат данни за достъп до акаунти, да запазят неразрешения си достъп и да извличат чувствителни файлове и имейли.
Част от злонамерения софтуер бил маскиран като легитимни програми за Windows.
Други инструменти използвали слабости в имейл услугите на Microsoft или позволявали на нападателите да запазят отдалечен достъп, като същевременно затруднявали откриването на дейността им.
ФБР установи жертви на кражба на имейли сред правителствени агенции, правоохранителни организации, здравни системи и религиозни институции в Югоизточна Азия.
В някои случаи достъпът до откраднатата информация е бил ограничен до интернет адреси в Сямън, Китай.
Разследващите открили също персонализирано онлайн приложение, поддържано от хакерите, което позволявало на трети страни да извличат откраднати имейли от конкретни акаунти, според предупреждението.
Агенциите призоваха държавните органи и операторите на критична инфраструктура да проверят мрежите си за данни за компрометиране, незабавно да отстранят известните слабости в сигурността, да деактивират ненужните услуги и да засилят защитата на акаунтите.