Нападателите са изнесли най-малко 130 гигабайта документи, а проверките засега не са открили изтекли лични данни на граждани, съобщи министър Иван Василев
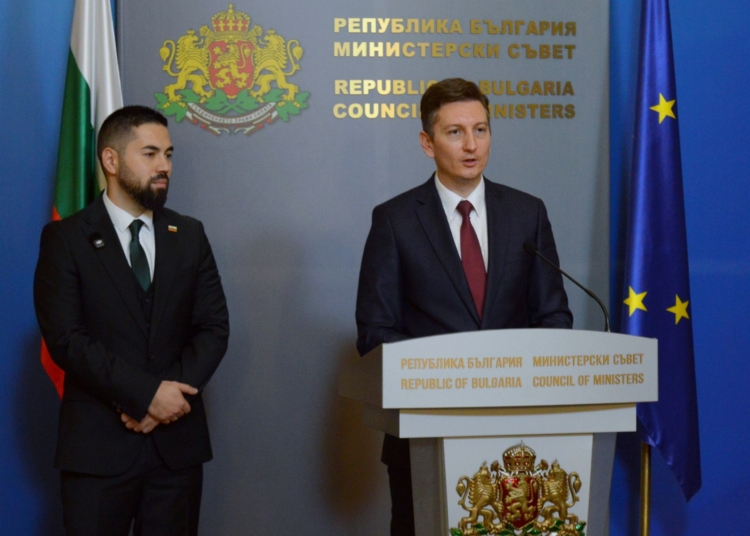
Хакери, които от 2021 г. са имали скрит достъп до мрежите на българската държавна администрация, вече са откъснати от държавните системи. Това съобщи на 18 ноември министърът на иновациите и дигиталната трансформация Иван Василев на брифинг в Министерския съвет. Той определи случая като най-продължителния и най-мащабния известен кибершпионаж срещу българските институции.
Според съобщението на министерството нападателите са проникнали в инфраструктурата, чрез която институциите обменят информация, придвижвали са се между отделните ѝ части и са събирали чувствителна информация за работата на държавата. По думите на Василев са изнесени най-малко 130 гигабайта документи – над 62 милиона страници. Сред тях има доклади, материали, свързани с работата на Министерския съвет, и кореспонденция между министри и институции. Проверките засега не са установили изтичане на лични данни на граждани.
Как беше открит пробивът
Проникването е оставало незабелязано години наред, защото дотогавашните средства за защита не са работели като единна система, обясни министерството. То е засечено от новата национална система за киберсигурност, която за първи път дава обща картина на случващото се в държавните мрежи. Първият сигнал е получен на 23 юни, когато системата е отчела необичайна активност в мрежата на държавна институция, разказа Велизар Върбанов, който отговаря за киберсигурността в министерството. През август министерството съобщи за неоторизиран достъп до мрежи на администрацията и за започнало техническо разследване.
Оттогава по случая работи междуведомствена група с експерти от министерството, МВР, Министерството на отбраната, ДАНС, Държавна агенция „Разузнаване“, Служба „Военно разузнаване“ и Изпълнителна агенция „Инфраструктура на електронното управление“, с подкрепата на „Информационно обслужване“ АД и международни партньори. Първо е установен пълният мащаб на проникването. После засегнатите системи са изолирани и връзката на нападателите с тяхната инфраструктура е прекъсната. В третия етап са прекратени всички неоторизирани достъпи, открити досега. Планът има общо пет етапа, уточни Върбанов.
Сега се отстраняват слабостите в защитата и се затяга контролът на достъпа. Засегнатата инфраструктура ще бъде под засилено наблюдение 90 дни, за да бъде засечен навреме всеки опит за ново проникване.
Кой стои зад атаката
Според Василев зад операцията стоят няколко международни хакерски групи, чиято активност е засечена в различни точки по света. Той отказа да назове държави и уточни, че не е установено дали групите са действали самостоятелно, или по поръчка на чужди разузнавателни служби. „Не знаем какво са правили хакерските групи с информацията, която са извличали от българската държава“, каза министърът. По думите му няма данни откраднатите документи да са разпространявани в т.нар. тъмна мрежа – скритата част от интернет, където често се търгуват откраднати данни.
Василев съобщи още, че е назначил проверка на пропуските, позволили дългогодишния достъп, и въз основа на нея е изпратил сигнал до прокуратурата за действия и бездействия на държавните органи през тези пет години. Дали пропуските са били умишлени, или хакерите са получили съдействие, предстои да установи прокуратурата, каза той.
Министерството разширява обхвата на националната система за киберсигурност до 28 общински и областни администрации.
Закъснели мерки
Подготвя се и национална стратегия за киберсигурност, която „трябваше да е приета преди години, но все още не е“, каза Василев. Със закъснение България въведе и европейската директива за киберсигурност, известна като NIS2. Срокът за това изтече на 17 октомври 2024 г., а през май 2025 г. Европейската комисия изпрати на България и на още 18 държави т.нар. мотивирано становище – последната стъпка преди възможно дело в Съда на ЕС. Народното събрание прие окончателно промените в Закона за киберсигурност на 5 февруари 2026 г. Те разшириха кръга на институциите и компаниите, които трябва да се защитават по общи правила, и задължиха засегнатите да съобщават за сериозен инцидент до 24 часа.
Предишни атаки срещу държавата
Най-известният случай досега беше през юли 2019 г., когато хакер проникна в базите данни на Националната агенция за приходите (НАП) и изнесе лични и финансови данни на милиони българи. Агенцията съобщи за неразрешен достъп до около 3% от информацията си. Комисията за защита на личните данни наложи на НАП глоба от 2,6 млн. евро, която съдът потвърди на първа инстанция през 2023 г. Компютърният специалист Кристиан Бойков, обвинен за изтичането, получи през юли 2025 г. условна присъда от девет месеца по споразумение, одобрено от Софийския градски съд.
През април 2022 г. кибератака засегна „Български пощи“. Според тогавашния ръководител на Националната следствена служба Борислав Сарафов водещата версия беше, че атаката е дошла от Русия. През октомври същата година сайтове на държавни институции бяха блокирани за кратко чрез т.нар. DDoS атака – затрупване с огромен брой заявки. Следствието я проследи до руския град Магнитогорск и установи, че един от извършителите е от координиращата група на хакерската мрежа Killnet. През януари 2025 г. кибератака спря информационните системи на Върховния административен съд и на административните съдилища.
Подобни случаи в САЩ и Европа
Дългогодишни шпионски прониквания в държавни мрежи бяха разкрити и другаде. През август 2026 г. Министерството на правосъдието на САЩ и ФБР съобщиха, че свързана с Китай хакерска група, известна като QTFY, е проникнала в мрежите на министерствата на енергетиката, правосъдието и здравеопазването, на Федералния резерв и на НАСА. Групата е действала повече от осем години, а властите иззеха домейни, които тя е използвала.
През юли 2026 г. Франция обвини руската Федерална служба за сигурност (ФСБ), че от 2017 г. атакува имейл акаунти на френското Министерство на въоръжените сили. В същия ден Европейският съюз наложи санкции на 9 души и 4 организации, свързани с руски кибератаки срещу държави от съюза. През май 2025 г. правителството на Чехия обвини Китай за кибершпионска кампания срещу мрежа на чешкото Министерство на външните работи, продължила от 2022 г. Според Прага зад нея стои групата APT31, свързвана с китайското Министерство на държавната сигурност.
За разлика от тези случаи българските власти засега не са посочили кой стои зад проникването в държавните мрежи.