Binance съобщи, че екипът ѝ по сигурността е засекъл и предотвратил 57 предполагаеми киберпрестъпления, свързани със Северна Корея, през 2026 г.
Binance съобщи, че севернокорейски хакери са използвали фалшиво интервю за работа, изкуствен интелект (ИИ) и „социално инженерство“, за да компрометират компютъра на инженер, като са отнели само четири минути, за да откраднат криптовалута на стойност 6,3 млрд. долара.
Криптоборсата, която беше засегната от атаката на 29 октомври, публикува подробности от първоначален доклад за резултатите от разследването си на хакерската атака.
„Настоящото ни разследване показва, че това е била сложна, многоетапна кампания“, заяви Binance в X на 3 ноември. „Това не беше единичен изолиран пробив или обикновен фишинг инцидент.“
„Нападателите съчетаха редица техники, включително социално инженерство чрез фалшиви интервюта за подбор на персонал, изтегляне на злонамерен софтуер, компрометирани вътрешни инструменти с ИИ, компрометиране на крайни устройства и усъвършенстван метод за оторизиране на трансакции“, посочи Binance.
На 31 октомври ФБР съобщи, че е установило севернокорейски извършител, известен като „TraderTraitor“, като отговорен за хакерската атака срещу Binance. Твърди се, че TraderTraitor е извършил хакерската атака срещу Bybit на стойност 1,5 млрд. долара на 21 февруари 2025 г.
По-рано на 3 ноември Ким Йо-джон, сестрата на севернокорейския лидер Ким Чен-ун, отрече твърденията на ФБР и ги нарече „абсурдна реторика“, според държавната информационна агенция KCNA.
Binance заяви, че е разследвала кражбата на криптовалута и е установила, че тя е започнала през юни, когато служител от отдела на компанията за инфраструктура на криптопортфейли, наричан „Инженер А“, е изтеглил модифицирана инсталация на Homebrew – мениджър на софтуерни пакети с отворен код, за да инсталира популярен инструмент с ИИ за програмиране.
„Нашият екип по сигурността засече аномалията, подмени устройството и смени всички свързани идентификационни данни като превантивна мярка за сигурност“, съобщи Binance.
Компанията обаче заяви, че Инженер А и останалата част от екипа за инфраструктура на криптопортфейли вече са били изложени на хакерската атака.
Binance посочи, че друг служител, наричан „Софтуерен инженер Б“, впоследствие е бил набелязан от вербовчик и с него се е свързало лице, представящо се за директор на проект в несъществуваща компания, чрез легитимна платформа за търсене на работа.
Така нареченият директор на проекта след това организирал интервю от първи кръг с представител на отдел „Човешки ресурси“, последвано от интервю от втори кръг с човек, който твърдял, че е главен изпълнителен директор на компанията.
По време на първото интервю представителят на отдел „Човешки ресурси“ провел видеоразговор на живо със Софтуерен инженер Б и споделил профила си в социалните мрежи, включително лични снимки и видеа, като по този начин успешно изградил доверие, съобщи Binance.
„Това беше по-усъвършенствано и по-измамно от досега наблюдаваните подходи за социално инженерство“, заяви компанията.
Binance посочи, че към края на второто интервю на Софтуерен инженер Б било наредено да изтегли „задача“.
Без инженерът да знае, изтегленият файл съдържал хранилище със злонамерен код, което било свалено на компютъра му и изпълнило поредица от неразрешени действия.
„Зловредният софтуер използваше усъвършенствани техники за прикриване и избягване на засичане, включително замяна на компонент от легитимен инструмент за разработка със злонамерена версия, за да изпълнява команди и да установи комуникация с външен сървър, контролиран от нападателя“, заяви Binance.
Кражбата отне 4 минути
След това зловредният софтуер бил активиран на 29 октомври и му били нужни само четири минути, за да открадне криптовалута на стойност 6,3 млрд. долара.
„Между 20:05 и 20:09 ч. по UTC пет горещи портфейла на Binance изпратиха 233,46 милиона XRP към адрес, контролиран от нападателя“, съобщи Binance. „Горещите портфейли на Binance в Solana и Optimism изпратиха приблизително 970 500 SOL и 44,2 милиона OP към адреси, контролирани от нападателя.“
„Това не биваше да се случва и се извиняваме за тревогата, смущенията и несигурността, които то причини на нашите потребители, партньори и на индустрията като цяло“, заяви Binance в доклада, публикуван във вторник.
Binance съобщи, че екипът ѝ по сигурността е засекъл и предотвратил 57 предполагаеми случая на киберзаплахи, свързани със Северна Корея, през 2026 г.
„Тези опити отразяват постоянната заплаха, породена от подкрепяни от държавата извършители, насочени срещу индустрията на криптовалутите“, добави компанията.
„Техниките включват измамни интервюта за работа, злонамерен софтуер, представен за популярни инструменти за разработчици, компрометирани софтуерни пакети и разширения за браузъри, фалшиви приложения за видеоконферентна връзка и кампании за социално инженерство, предназначени да откраднат идентификационни данни или да внедрят зловреден софтуер за отдалечен достъп“, заяви Binance.
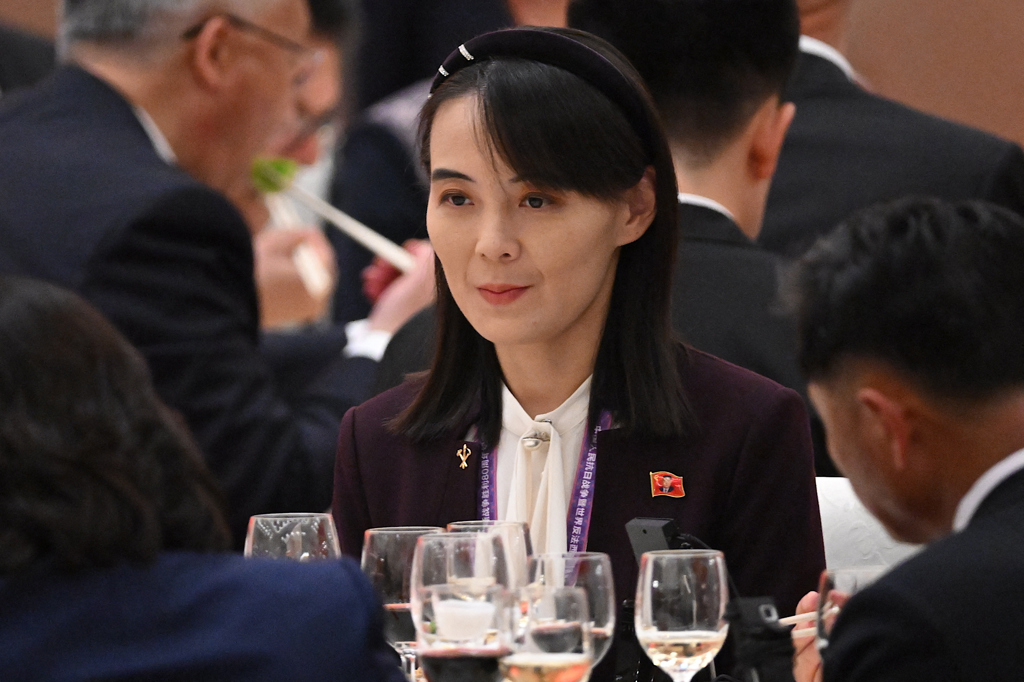
По-рано Ким Йо-джон разкритикува Съединените щати, че според нея погрешно превръщат Северна Корея в изкупителна жертва за киберпрестъпления.
„ФБР се опитва да заклейми КНДР [Корейската народнодемократична република] като „държава, извършваща киберпрестъпления“, като твърди, че е получило информация, че подкрепяна от КНДР хакерска организация е замесена в инцидента“, каза тя.
„Това е тежка политическа провокация срещу КНДР, при която САЩ подвеждат международното обществено мнение, сякаш всички киберпрестъпления в различни части на света са наше дело“, заяви Ким Йо-джон.
Binance съобщава, че има над 335 милиона потребители по света и че всеки ден търгува с цифрови активи и деривати на стойност 95 млрд. долара.
Reuters допринесе за този материал.