Администрацията на Тръмп взема предпазни мерки срещу най-лошите сценарии и гарантира, че армията ще може да реагира при извънредни ситуации, заяви вицепрезидентът
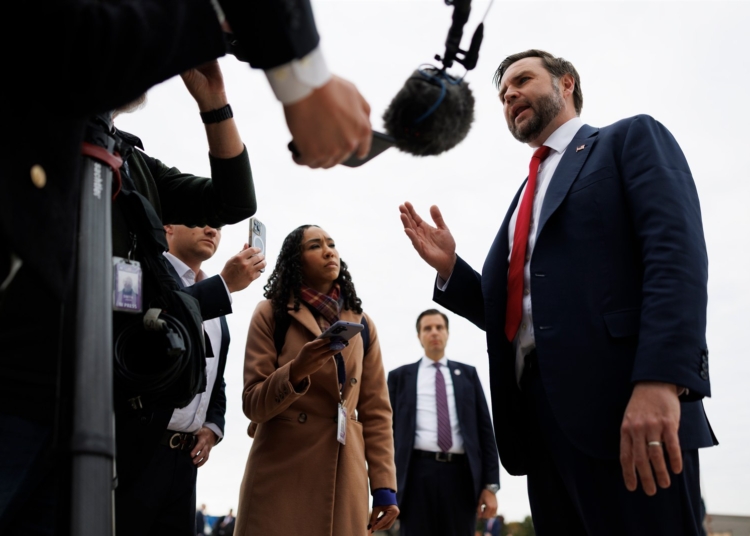
Вицепрезидентът на САЩ Джей Ди Ванс заяви, че американците не бива да се тревожат за непосредствена криза, но трябва да бъдат „подготвени за всичко“ след поредица от големи технологични сривове в страната.
„Много мои приятели се свързаха с мен и ме питаха: «Трябва ли да строим бункер или да се запасим с храна и вода?» Моят отговор е не“, каза Ванс на 16 ноември в предаването „The Ingraham Angle“ по Fox News.
„Не виждаме да се задава някаква криза, но човек трябва да е подготвен за всичко.“
Вицепрезидентът заяви, че правителството взема предпазни мерки, за да гарантира, че армията ще може да продължи да действа при извънредна ситуация.
„Това, което искаме, е да предотвратим най-лошия изход, но и да сме подготвени за най-лошите изходи“, каза той.
По думите му тази подготовка е „просто добро управление“.
Изказването на Ванс дойде, след като Съединените щати претърпяха няколко срива и кибератаки.
На 49-ата среща на върха на АСЕАН президентът Доналд Тръмп беше попитан дали е обезпокоен от сривовете.
„Такъв е животът. Когато си голям и силен и имаш всички пари, такива неща се случват – няма проблем“, отговори той.
Наскоро Пентагонът потвърди също, че се стреми големите военни бази да могат да поддържат основните си дейности поне 90 дни без външна подкрепа.
„FORTRESS е стратегическо възпиране в действие, което гарантира, че отбраната ни е укрепена, действа изпреварващо и е готова“, написа говорителят на Пентагона Шон Парнъл в публикация в X на 25 октомври, с която сподели статия по темата.
Стандартът от 90 дни включва достъп до електричество, вода, гориво, комуникации и други основни услуги, необходими за военните операции.
На 13 ноември Федералната авиационна администрация на САЩ (FAA) разпореди спиране на излитанията в цялата страна.
Според FAA на 13 ноември авиокомпаниите отмениха около 12 462 полета, макар не всички да се дължаха пряко на спирането на излитанията. До сутринта в понеделник отменените полети от петък насам надхвърлиха 19 000, сочат данни на компанията за авиационни анализи Cirium.
Спирането на излитанията в петък започна около 15:30 ч. източно време (22:30 ч. българско), малко след като FAA откри сериозен технически проблем, и агенцията го отмени едва същата вечер в 20:15 ч. източно време (03:15 ч. българско на 14 ноември). Така това стана най-дългото спиране на полетите в цялата страна след терористичните атаки на 11 септември 2001 г.
FAA заяви, че не е открила следи от кибератака, и посочи като причина остаряло оборудване, което е станало нестабилно, след като телекомуникационната ѝ мрежа е била претоварена с данни. Това е довело до смущения в системите и до нестабилност в радарите и в комуникацията със самолетите.
Отделно в понеделник, 16 ноември, техническа повреда при United Airlines забави полети. Авиокомпанията заяви, че няма признаци за проблем с киберсигурността.
Поредица от технически проблеми засегна наскоро и услугите на Microsoft.
Услугите Outlook, Teams и Copilot на Microsoft бавно се възстановяваха в петък след срив, продължил над 24 часа (един от най-дългите в историята на компанията) и нарушил комуникационните системи на правителства и фирми по целия свят. На 14 ноември Microsoft съобщи, че е възстановила услугите.
Технологичният гигант със седалище в Редмънд, щата Вашингтон, посочи като причина за срива проблеми със сървърите и отрече да е бил жертва на кибератака.
Групата за анализ на заплахите на Google (Google Threat Intelligence Group) пък съобщи на 16 ноември, че е открила хакери, които използват системи с изкуствен интелект, способни сами да откриват и използват слабости в софтуера без човешка намеса.
Според компанията за първи път са „установени хакерски групи, които използват системи, изградени върху големи езикови модели, за да автоматизират изцяло откриването и използването на уязвимости, без в процеса да участва човек“.
Google съобщи също, че свързани с китайската държава групи за кибершпионаж използват инструменти с изкуствен интелект за разузнаване и за разработване на начини за пробив.
По данни на компанията през третото тримесечие на 2026 г. „свързани с КНР [Китайската народна република] групи за кибершпионаж използваха инструменти и модели с изкуствен интелект за разузнаване, първоначално сканиране, проучване на цели в различни сектори и региони и превръщане на уязвимостите в работещи средства за атака“.
В доклада не се установява връзка между тези атаки с помощта на изкуствен интелект и последните сривове.
Бившият съветник по националната сигурност и генерал-лейтенант от армията на САЩ в оставка Майкъл Флин изрази притеснение от последните инциденти в публикация в X на 16 ноември, като написа, че „това изглежда и мирише на мащабна кибератака“.
„Най-малкото нашите противници получават възможност добре да огледат слабите ни места и да видят дали има ефективно взаимодействие между държавните и недържавните институции. Изглежда, че такова взаимодействие почти няма“, добави той.
Предупреждения и за Европа
Паралелно с това посолството на САЩ в България, подобно на други американски посолства на континента, на 16 ноември призова американските граждани в Европа да бъдат особено бдителни по време на празничния сезон. Според предупреждението многолюдни събития и обществени места могат да станат цел на терористи или престъпници, а през ноември фалшиви сигнали за бомби вече нарушиха полети в много европейски държави.
Използвана е информация от Асошиейтед Прес, Алдгра Фредли и Крис Съмърс.