Уебсайтът остана достъпен за читатели по целия свят и не е осъществен достъп до личната информация на читатели или абонати.
При две кибератаки, продължили общо повече от 26 часа, китайскоезичният уебсайт на The Epoch Times наскоро беше подложен на десетки милиарди автоматизирани опити за свързване със сайта или за зареждане на страниците му, използвайки интернет адреси от цял свят.
Разпределените атаки за отказ на услуга бяха предназначени да претоварят уебсайта с трафик и да нарушат достъпа до него. Въпреки че нападателите многократно променяха тактиката си, сайтът остана достъпен за читатели по целия свят и не беше осъществен достъп до личната информация на читатели или абонати.
Първата вълна започна на 10 септември и продължи около 11 часа. Втора, по-голяма вълна започна по-късно същата сутрин и продължи повече от 15 часа, според ИТ отдела на The Epoch Times.
Общо атаките генерираха около 50 милиарда злонамерени заявки, включващи приблизително 160 000 интернет адреса, идентифицирани като злонамерени, в над 200 държави и територии.
The Epoch Times уведоми федералните власти за атаката.
Предишна атака
The Epoch Times и преди е бил обект на операция, за която американски прокурори твърдяха, че е била извършена от изпълнител на китайския режим, работещ съвместно с китайската полиция и разузнавателните служби.
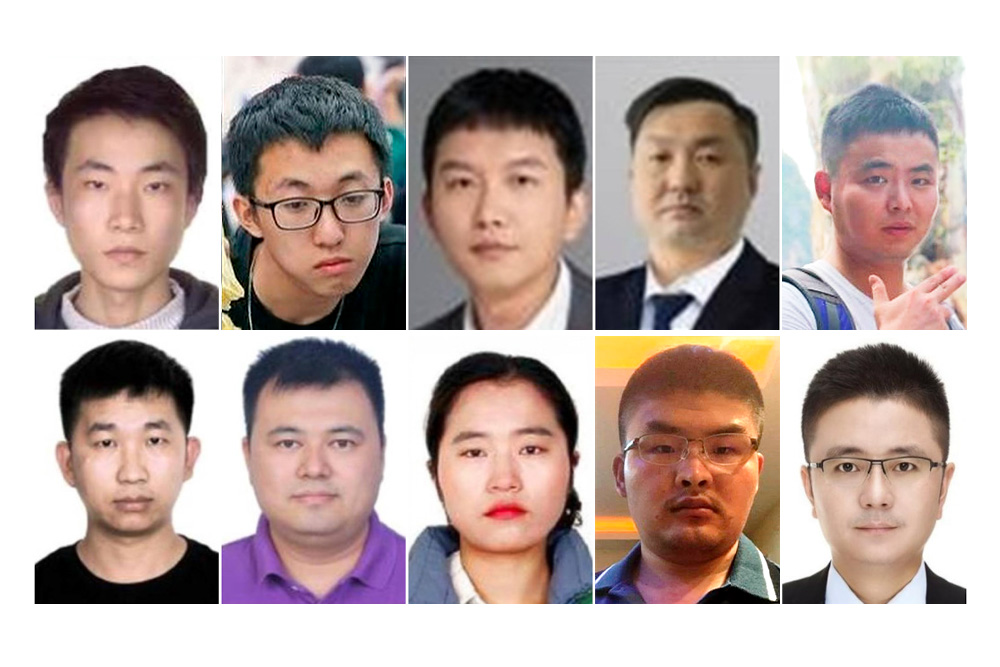
През март 2025 г. Министерството на правосъдието повдигна обвинения срещу осем служители на базираната в Шанхай Anxun Information Technology, известна като i-Soon, и двама служители на китайското Министерство на обществената сигурност.
The Epoch Times потвърди, че е бил мишена на тази операция.
Прокурорите твърдяха, че служител на Министерството на обществената сигурност е наредил на i-Soon да извърши DDoS атака срещу изданието през декември 2016 г., като временно е извадил уебсайта му от строя.
В обвинителния акт се твърди още, че i-Soon впоследствие е получила достъп до имейл акаунтите на двама висши ръководители на китайскоезичното издание на Epoch Times и е продала на китайската полиция списък с IP адреси, използвани от читатели в Китай, в опит да помогне за откриването на дисиденти.
Нападателите променяха тактиката си
По време на последния инцидент нападателите използваха няколко метода и променяха тактиката си, според ИТ отдела на изданието.
Един от методите заливаше сървъра с голям брой непълни заявки за свързване, като по този начин ангажираше ресурси, необходими на легитимните посетители. Нападателите също така изпращаха голям брой на пръв поглед обикновени заявки за страници, за да претоварят капацитета за обработка на уебсайта.
В пиковия момент злонамереният трафик надхвърли 1 милион заявки в секунда.
Cloudflare, голяма компания за интернет инфраструктура и сигурност, класифицира атаките над това ниво като „хиперобемни“. През август тя също така съобщи, че медиите, производството и издателската дейност са били най-често атакуваните ѝ отрасли по отношение на HTTP DDoS трафика – цифрово задръстване на трафика – през първата половина на 2026 г.
Хакерите могат също да насочват злонамерен трафик през компрометирани свързани с интернет устройства в много държави, което прави привидния източник на атаката труден за проследяване.
През април Агенцията за национална сигурност на САЩ (NSA) и партньорски агенции за киберсигурност предупредиха, че свързани с Китай групи за заплахи все по-често използват такива мрежи, за да прикриват операциите си.
The Epoch Times е основан в Съединените щати през 2000 г. от американци с китайски произход и отдавна отразява нарушенията на човешките права от страна на Китайската комунистическа партия.
ИТ отделът на изданието е регистрирал многократни атаки около дати и теми, считани за чувствителни от ККП.
Последните атаки станаха преди посещението на лидера на ККП Си Дзинпин в Съединените щати, насрочено за 23–25 септември.